Claude Mythos 공식 승인 — 요금제로는 열리지 않는 AI, 그리고 우리가 하는 보안 일(감사·모의해킹·관제)
Anthropic의 Claude Mythos는 요금제를 올려도, API를 많이 써도 켜지지 않습니다. 조직 심사(Cyber Verification Program)를 통과한 곳에만 열리고, 엔큐솔루션은 그 승인을 받았습니다. 승인이 열리는 경로와 우리가 낸 증빙, 그리고 화이트해커 두 명이 하는 보안 감사·모의해킹(침투 테스트)·상시 보안 관제를 운영 서버 실측과 실제 코드로 정리했습니다.
엔큐솔루션(NQ Solution)은 Anthropic의 제한 접근 모델 Claude Mythos 사용을 공식 승인받았습니다. Mythos는 요금제를 올려도, API를 많이 써도 켜지지 않습니다. Anthropic의 조직 심사를 통과한 곳에만 열립니다. 이 글은 그 승인이 어떤 절차로 열리는지, 우리가 무엇을 증빙으로 냈는지, 그리고 그 힘을 고객 일에 어떻게 쓰는지를 적습니다. 자료 기준일은 2026년 11월 8일입니다.
30초 요약 — Mythos는 돈이 아니라 심사로 열립니다. 엔큐솔루션은 그 심사를 통과했습니다. 우리 안에는 화이트해커가 두 명 있고, 보안 감사·모의해킹(침투 테스트)·상시 보안 관제를 직접 합니다. 만드는 동안의 점검은 기본이고, 이미 운영 중인 시스템도 따로 맡습니다.
Claude Mythos는 돈으로 켤 수 없습니다
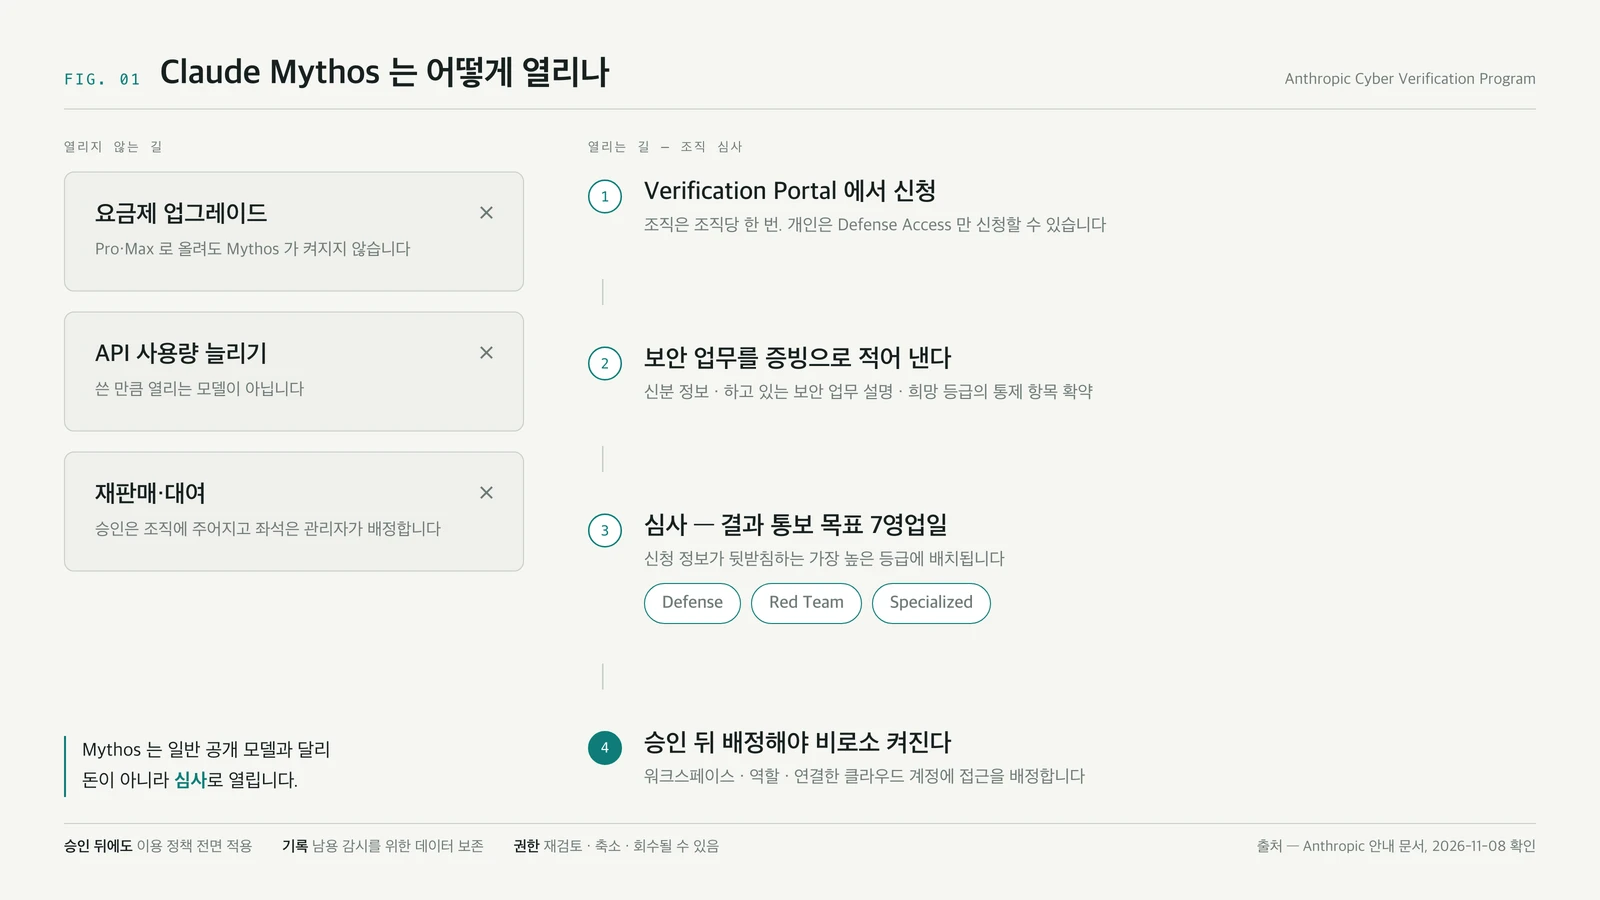
Claude Mythos는 Anthropic이 사이버 보안 작업을 위해 따로 둔 모델입니다. 널리 쓰이는 Opus·Sonnet과 다른 점은 성능 이전에 접근입니다. 요금제를 Pro나 Max로 올려도 켜지지 않고, API를 많이 써도 열리지 않습니다. 접근은 Cyber Verification Program(CVP) 이라는 조직 심사를 통과해야 열립니다.
| 항목 | 공식 안내 기준 내용 |
|---|---|
| 신청 창구 | Anthropic Verification Portal(portal.anthropic.com/programs) |
| 등급 | Defense Access · Red Team Access · Specialized Access 세 등급. 신청자가 낸 정보가 뒷받침하는 가장 높은 등급에 배치됩니다 |
| 포함 모델 | 등급마다 Claude Opus 5.5 · Claude Sonnet 5.5 · Claude Mythos 5.1과 이후 모델 |
| 신청 단위 | 조직은 조직당 한 번 신청하고, 승인 뒤 관리자가 구성원에게 좌석을 배정합니다 |
| 개인 신청 | 독립 연구자·오픈소스 메인테이너·버그바운티 참가자는 Defense Access에 한해 개인으로 신청할 수 있습니다 |
| 심사 | 심사 결과나 추가 자료 요청을 7영업일 안에 알리는 것을 목표로 합니다 |
| 승인과 사용 | 승인만으로 켜지지 않습니다. 워크스페이스·역할·연결한 클라우드 계정에 접근을 배정해야 합니다 |
그래서 «Mythos를 씁니다»는 «비싼 요금제를 씁니다»가 아닙니다. «심사를 통과했습니다»에 가깝습니다.
우리가 증빙으로 낸 것
신청서는 신분 정보, 지금 하고 있는 보안 업무 설명, 희망 등급의 통제 항목 확약을 요구합니다. 새로 만든 소개를 쓰는 자리가 아니라 해 온 일을 적는 자리입니다. 우리가 낸 것은 이미 공개돼 있어 지금도 확인할 수 있는 것들입니다.
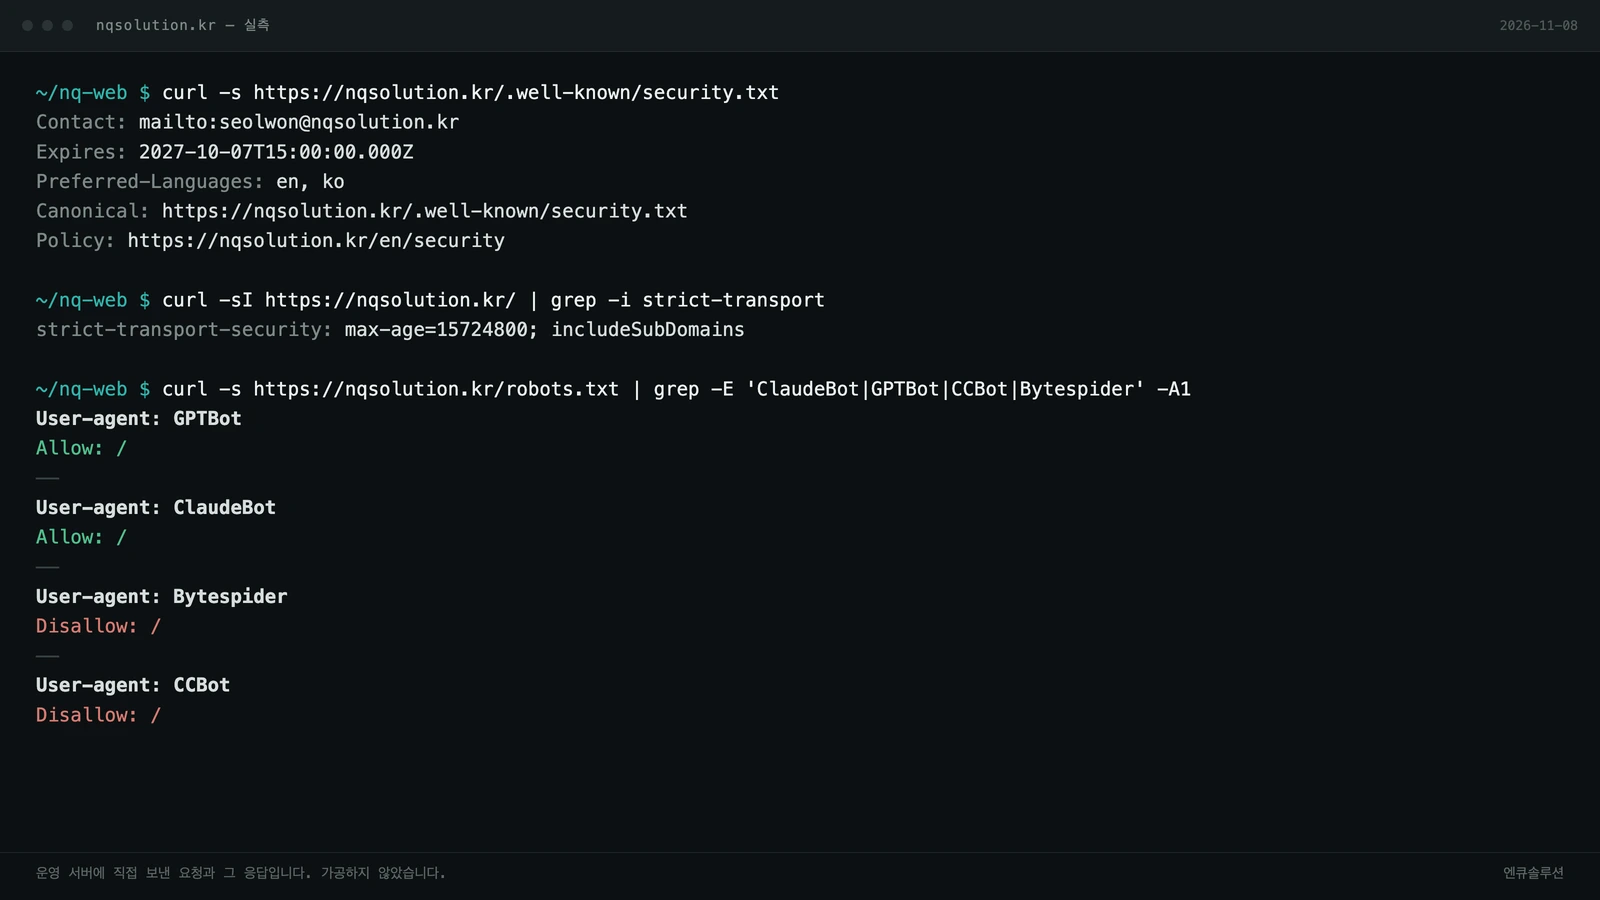
- 취약점 신고 창구를 열어 두고 있습니다. 맨 위 화면의 첫 명령이 그것입니다.
https://nqsolution.kr/.well-known/security.txt를 열면 보안 책임자 연락처와 정책 주소가 그대로 나옵니다. 보안 책임자는 김설원 이사이고, 신고는seolwon@nqsolution.kr로 받습니다. - 격리 환경에서 공개 공격 도구를 직접 띄워 평가했습니다. 은행권 사건으로 알려진 ARTEX를 도커와 별도 데이터베이스로 가둔 샌드박스에서 돌려 보고, 무엇을 막아야 하는지 정리했습니다 → ARTEX(아르텍스) 직접 돌려봤다
- 실제로 들어온 공격을 로그 원문으로 세고 막았습니다. 100초 동안 들어온 스캔 276건을 기록으로 확인하고, 앞단 차단 설정까지 공개했습니다 → PHP2Shell 취약점 대응
- 매일 AI 코딩 에이전트로 개발하고, 모든 변경은 사람이 검토해 반영합니다. 쓰는 방식은 보안 정책의 «만드는 방식»에 적어 두었습니다.
들어오는 것을 가려내는 일은 직접 만들었습니다
사 온 솔루션을 얹지 않았습니다. 사이트에 들어오는 요청이 사람인지 자동화인지 가르는 판정기를 직접 짜서 돌립니다. 아래는 그 판정기가 쓰는 이유 코드입니다. 실제 운영 코드이고, 어떤 신호로 어떻게 가르는지는 적지 않습니다.
// 봇 판정 — 위에서부터 먼저 걸리는 이유 하나만 남긴다.
export type BotReason =
  | 'NO_UA' | 'UA_TOOL' | 'HEADLESS' | 'WEBDRIVER'
  | 'UA_BOT' | 'NO_JS_HINTS' | 'RAPID' | 'NO_COOKIE';

export type BotKind = 'AUTOMATION' | 'BOT' | 'SUSPECT';

export const BOT_KIND_OF: Record<BotReason, BotKind> = {
  NO_UA: 'AUTOMATION',      // 브라우저 정보 없음
  UA_TOOL: 'AUTOMATION',    // 스크립트 도구
  HEADLESS: 'AUTOMATION',   // 헤드리스 브라우저
  WEBDRIVER: 'AUTOMATION',  // 자동 조작
  UA_BOT: 'BOT',            // 스스로 밝힌 수집기
  NO_JS_HINTS: 'SUSPECT',   // 브라우저라면 늘 오는 신호가 없음
  RAPID: 'SUSPECT',         // 너무 빠른 연속 접속
  NO_COOKIE: 'SUSPECT',     // 쿠키 거부·세션 반복
};
내보내는 쪽도 같습니다. 고객 사례 이미지를 전달하는 경로는 이미지 외의 것이 실행될 여지를 응답 헤더에서 닫아 둡니다.
return new Response(new Uint8Array(file.data), {
  headers: {
    'Content-Type': file.contentType,
    'Content-Length': String(file.size),
    'Cache-Control': CACHE_CONTROL,
    ETag: etag,
    'X-Content-Type-Options': 'nosniff',
    'Content-Security-Policy': "default-src 'none'",
  },
});
Mythos 말고도 같은 자리에 두고 쓰는 것이 더 있습니다. 우리가 만들어 운영하는 쪽이라 공개하지 않습니다. 보여 드릴 수 있는 것은 결과물입니다 — 점검 보고서와, 고친 코드와, 고치기 전후의 응답입니다.
우리가 하는 보안 일
| 하는 일 | 내용 |
|---|---|
| 보안 감사 | 권한·입력 검증·의존성·노출·비밀 정보 관리까지 코드와 설정을 직접 읽고 점검해 보고서로 드립니다 |
| 모의해킹(침투 테스트) | 합의한 범위 안에서 실제로 공격해 보고, 재현 절차와 수정 방법을 함께 전달합니다 |
| 상시 보안 관제 | 접속·공격 기록을 모아 보고 이상 징후를 가려냅니다. 범위와 보고 주기는 관제 계약에서 정합니다 |
| 만들면서 하는 점검 | 개발 중에 함께 합니다. 따로 부르지 않아도 기본으로 들어갑니다 |
| 사고 뒤 수습 | 이미 뚫린 뒤라면 기록부터 확보하고, 경로를 찾고, 막고, 다시 열립니다 |
우리가 만들지 않은 시스템도 맡습니다. 남이 만든 사이트, 오래된 서버, 사람이 떠난 코드가 보통 더 위험합니다.
사람은 두 명입니다. 대표와 이사 두 사람이 화이트해커로 직접 붙습니다. 외주로 넘기지 않고, 보고서를 쓰는 사람과 점검한 사람이 같습니다.
승인 뒤에도 남는 제약
승인은 «이제 마음대로 쓰라»가 아닙니다. 공식 안내는 승인 뒤에 지켜야 할 것을 함께 적어 둡니다. 경계를 아는 쪽이 도구를 안전하게 씁니다.
| 제약 | 내용 |
|---|---|
| 이용 정책 | 승인 뒤에도 Anthropic 이용 정책이 전면 적용됩니다 |
| 기록 | 오용을 감시할 수 있도록 데이터 보존이 요구됩니다 |
| 인증 | Defense Access는 피싱에 견디는 다중 인증을 갖춰야 하고, API 키는 2026년 12월 15일까지 사용을 멈춰야 합니다 |
| 회수 | 부여된 권한은 다시 검토되거나 좁혀지거나 회수될 수 있습니다 |
그리고 모의해킹에는 모델 승인보다 먼저 필요한 것이 있습니다. 대상 소유자의 서면 동의와 합의된 범위입니다. 그것이 없으면 시작하지 않습니다.
자주 묻는 질문
Claude Mythos는 일반 사용자도 쓸 수 있나요?
아니요. 요금제를 올리거나 API를 많이 쓴다고 열리지 않습니다. Anthropic의 Cyber Verification Program 심사를 통과한 조직, 그리고 Defense Access에 한해 승인받은 개인만 쓸 수 있습니다.
보안 점검만 따로 맡길 수 있나요?
맡길 수 있습니다. 보안 감사, 모의해킹, 상시 관제를 개발과 별개로 진행합니다. 우리가 만들지 않은 시스템도 받습니다.
모의해킹은 어떤 절차로 하나요?
범위와 기간을 먼저 글로 정하고, 대상 소유자의 서면 동의를 받은 뒤에 시작합니다. 끝나면 재현 절차·영향·수정 방법을 보고서로 드리고, 고친 뒤 다시 확인합니다.
이미 운영 중인 사이트도 봐 주나요?
봅니다. 남이 만든 사이트, 오래된 서버, 담당자가 떠난 코드가 오히려 흔한 의뢰입니다. 접근 권한 범위를 먼저 정하고 시작합니다.
취약점을 발견했는데 어디로 알리나요?
seolwon@nqsolution.kr 로 보내 주세요. 신고 창구와 정책은 보안 정책과 /.well-known/security.txt 에 공개돼 있습니다.
맡기실 일이 있으면
무엇을 봐야 하는지 한 줄만 주셔도 됩니다. 범위와 일정을 먼저 맞춥니다.
이메일로 문의: dwkim@nqsolution.kr — 대표가 직접 답합니다.